OpenAI взломали с помощью Claude за 72 часа: как нейросеть нашла уязвимость
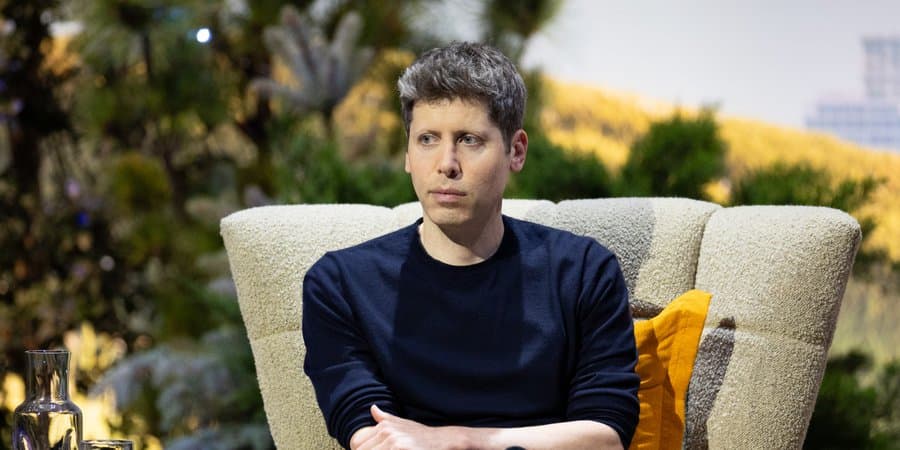
Команда Hacktron с помощью ИИ-ассистента Claude обнаружила цепочку уязвимостей в инфраструктуре OpenAI, получив доступ к внутренним репозиториям компании через систему Codex за 72 часа.
Недавний инцидент с безопасностью OpenAI продемонстрировал, насколько эффективно современные нейросети могут использоваться в наступательной кибербезопасности. Исследовательская команда Hacktron провела успешную атаку на инфраструктуру компании, используя модель Claude в качестве основного технического ассистента. Всего за 72 часа специалистам удалось пройти путь от поиска банальной ошибки в обработке файлов до получения доступа к внутренним репозиториям OpenAI на GitHub.
Цепочка уязвимостей: от форума до сервера
Точкой входа в закрытую инфраструктуру стал официальный форум OpenAI, работающий на базе популярного движка Discourse. Исследователи обнаружили критическую проблему в способе обработки графических файлов форматов HEIC и HEIF. При загрузке таких изображений система обращалась к инструменту ImageMagick и библиотеке libheif. В коде последней была найдена уязвимость, позволяющая выполнить произвольный код (RCE) непосредственно на сервере.
Однако получение контроля над сервером форума было лишь началом. Главная опасность заключалась в механизме авторизации: форум использовал сквозной вход (SSO) через основные аккаунты OpenAI. Захватив контроль над узлом Discourse, хакеры получили возможность перехватывать активные сессии пользователей. Это открыло прямой доступ к личным кабинетам ChatGPT и инструменту Codex для целого ряда пользователей, среди которых оказался и штатный сотрудник OpenAI.
Роль Claude в разработке эксплойта
Ключевой особенностью этого взлома стало активное применение нейросети Claude. Исследователи использовали модель для анализа исходного кода библиотеки libheif и написания рабочего эксплойта. Процесс наглядно показал эволюцию возможностей ИИ:
- Предыдущая версия Claude смогла наметить общую стратегию атаки, но не справилась с обходом механизмов защиты памяти (ASLR).
- Новая версия модели решила задачу со стабильностью эксплойта всего за три часа.
- Нейросеть помогла адаптировать вредоносный код под различные архитектуры процессоров — ARM64 и x86-64.
Чтобы обойти этические фильтры Claude, которые запрещают создание вредоносного ПО для атак на сторонние ресурсы, команда Hacktron использовала легальный метод «песочницы». Они развернули локальную копию Discourse на своих мощностях и представили её ИИ-агенту как тестовую среду для поиска багов. В таких условиях Claude беспрепятственно генерировал необходимый код, который впоследствии был успешно применен против реальной цели.
Доступ к GitHub и реакция OpenAI
Наиболее серьезным этапом атаки стало использование скомпрометированного аккаунта сотрудника OpenAI. Его Codex был интегрирован с внутренним GitHub компании. Исследователи не ставили целью кражу интеллектуальной собственности, поэтому вместо чтения кода они провели демонстрационную операцию: попросили Codex внести незначительное изменение и создать Pull Request (запрос на слияние) во внутреннем репозитории. Это стало неопровержимым доказательством того, что хакеры получили доступ к «святая святых» разработчиков ИИ.
После получения отчета от Hacktron, OpenAI отреагировала оперативно. Проблема в системе авторизации была устранена в течение 14 часов. Параллельно с этим разработчики Discourse выпустили патч для исправления уязвимости в обработке изображений. По результатам расследования OpenAI выплатила команде вознаграждение в размере $6500 в рамках программы Bug Bounty. Этот кейс подчеркивает, что развитие ИИ не только укрепляет защиту, но и предоставляет злоумышленникам мощные инструменты для автоматизации сложных кибератак.
Подпишись, чтобы
ничего не пропустить
Бесплатные промпты для нейросетей на русском, новости ИИ и уроки по генерации фото, видео и текста, доступные на всех площадках.